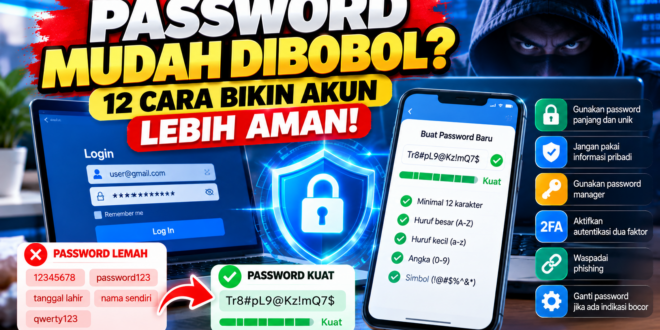
Password atau kata sandi merupakan salah satu perlindungan utama yang digunakan untuk menjaga keamanan akun digital. Mulai dari email, media sosial, aplikasi belanja, hingga layanan perbankan, semuanya membutuhkan sistem autentikasi untuk memastikan hanya pengguna yang berwenang dapat mengakses akun.
Sayangnya, masih banyak pengguna internet yang menggunakan password sederhana, seperti tanggal lahir, nama sendiri, atau kombinasi angka yang mudah ditebak.
Kebiasaan tersebut dapat meningkatkan risiko pengambilalihan akun, terutama jika password yang sama digunakan pada beberapa layanan sekaligus.
Lalu, bagaimana cara membuat password yang kuat tetapi tetap mudah dikelola?
Berikut panduan lengkap membuat kata sandi yang aman, mengenali kesalahan umum, serta menggunakan fitur keamanan tambahan untuk melindungi akun digital.
Apa Itu Password yang Kuat?
Password yang kuat adalah kata sandi yang sulit ditebak atau ditemukan melalui percobaan otomatis, serta tidak mudah diketahui berdasarkan informasi pribadi pemilik akun.
Kekuatan password dipengaruhi oleh beberapa faktor, terutama panjang, keunikan, dan tingkat kesulitannya untuk diprediksi.
Password yang panjang dan dibuat secara acak umumnya lebih sulit ditebak dibandingkan kata sandi pendek yang menggunakan pola umum.
Sebagai contoh, password seperti 12345678, password123, atau kombinasi nama dan tanggal lahir merupakan pilihan yang lemah.
Sebaliknya, kata sandi panjang yang dihasilkan secara acak oleh pengelola password dapat memberikan perlindungan lebih baik.
Namun, password yang kuat saja tidak cukup jika pengguna memasukkannya ke situs phishing atau menggunakan kata sandi yang sama pada banyak akun.
Karena itu, keamanan password perlu dipadukan dengan kebiasaan digital yang baik.
1. Gunakan Password yang Panjang
Salah satu langkah terpenting dalam membuat password yang kuat adalah menggunakan jumlah karakter yang memadai.
Semakin panjang kata sandi yang dibuat secara acak, semakin besar jumlah kemungkinan kombinasi yang harus dicoba penyerang.
Sebagai pedoman praktis, gunakan password minimal 15 karakter jika layanan mendukungnya, terutama untuk akun penting.
Untuk password yang dibuat secara acak oleh aplikasi pengelola kata sandi, panjang 16–20 karakter atau lebih dapat menjadi pilihan yang baik.
Namun, tidak semua layanan memiliki persyaratan karakter yang sama.
Pastikan password tetap sesuai dengan ketentuan layanan yang digunakan.
Tips: Jangan menambahkan karakter berulang hanya untuk membuat password terlihat panjang. Pola yang mudah diprediksi tetap dapat melemahkan perlindungan.
2. Hindari Menggunakan Informasi Pribadi
Informasi pribadi sering kali mudah ditemukan melalui media sosial atau sumber publik lainnya.
Contohnya:
- Nama lengkap.
- Tanggal lahir.
- Nama pasangan.
- Nama anak.
- Nama hewan peliharaan.
- Nomor telepon.
- Nama sekolah.
- Nama kota kelahiran.
Menggunakan informasi tersebut sebagai password dapat membuat akun lebih mudah ditebak oleh orang yang mengenal pemiliknya.
Sebagai contoh, kombinasi nama dan tahun kelahiran bukan pilihan yang baik meskipun ditambahkan simbol tertentu.
Lebih aman menggunakan password yang tidak berkaitan dengan identitas pribadi.
3. Buat Password yang Unik untuk Setiap Akun
Menggunakan satu password untuk banyak akun merupakan salah satu kebiasaan yang paling berisiko.
Bayangkan jika seseorang menggunakan password yang sama untuk email, media sosial, dan akun belanja online.
Apabila salah satu layanan mengalami kebocoran data dan password tersebut diketahui pihak lain, akun lainnya dapat ikut terancam.
Pelaku dapat mencoba kombinasi email dan password yang bocor pada berbagai layanan.
Teknik ini dikenal sebagai credential stuffing.
Untuk mengurangi risiko, gunakan kata sandi berbeda pada setiap akun.
Prioritaskan perlindungan akun email utama karena email sering digunakan untuk memulihkan akses ke layanan lainnya.
4. Gunakan Kombinasi Karakter Secara Tepat
Sebagian layanan meminta password mengandung huruf besar, huruf kecil, angka, dan simbol.
Kombinasi tersebut dapat membantu memenuhi persyaratan layanan.
Namun, penggunaan simbol tidak otomatis membuat password aman.
Misalnya, mengganti huruf tertentu dengan angka dalam kata yang umum digunakan tetap dapat menghasilkan pola yang mudah ditebak.
Contoh seperti P@ssw0rd123 sebaiknya tidak digunakan karena merupakan variasi yang mudah diprediksi.
Panjang, keacakan, dan keunikan password umumnya lebih penting daripada sekadar menambahkan simbol pada kata sederhana.
Jika layanan mengizinkan, gunakan kata sandi panjang yang dihasilkan secara acak.
5. Gunakan Passphrase agar Lebih Mudah Diingat
Passphrase merupakan kata sandi yang terdiri dari beberapa kata.
Metode ini dapat membantu pengguna membuat kata sandi panjang yang relatif lebih mudah diingat.
Contohnya adalah menggabungkan beberapa kata yang dipilih secara acak dan tidak memiliki hubungan yang mudah ditebak.
Untuk passphrase yang dibuat sendiri, gunakan setidaknya empat hingga lima kata acak, tergantung metode pemilihan dan kebutuhan keamanan.
Hindari menggunakan kutipan terkenal, lirik lagu, judul film, atau kalimat yang mudah ditemukan di internet.
Sebagai ilustrasi format, passphrase dapat terdiri dari beberapa kata yang dipisahkan tanda tertentu.
Namun, jangan menggunakan contoh passphrase yang dipublikasikan dalam artikel sebagai password sebenarnya.
Lebih baik membuat kombinasi pribadi menggunakan pemilihan kata secara acak.
6. Manfaatkan Password Manager
Mengingat puluhan password yang berbeda tentu tidak mudah.
Karena itu, pengguna dapat memanfaatkan password manager atau aplikasi pengelola kata sandi.
Password manager membantu menyimpan dan mengelola informasi login secara lebih praktis.
Beberapa layanan juga menyediakan fitur pembuat password acak.
Contoh pengelola password yang dikenal luas antara lain:
- Google Password Manager.
- Apple Passwords.
- Bitwarden.
- 1Password.
- KeePass.
Setiap layanan memiliki fitur, model penyimpanan, dan mekanisme keamanan yang berbeda.
Pilih aplikasi yang sesuai dengan kebutuhan, perangkat, dan kemampuan pengguna dalam mengelola akun.
Jika menggunakan password manager, lindungi akun atau basis data utamanya dengan autentikasi yang kuat.
Pastikan juga memahami metode pemulihan jika kehilangan akses ke perangkat.
7. Aktifkan Autentikasi Dua Faktor
Autentikasi dua faktor atau 2FA merupakan lapisan keamanan tambahan setelah password.
Dengan fitur ini, pengguna mungkin perlu memberikan bukti autentikasi lain ketika masuk ke akun.
Metode yang tersedia dapat berupa:
- Aplikasi autentikator.
- Kunci keamanan fisik.
- Passkey atau metode autentikasi perangkat yang didukung.
- Kode melalui SMS.
- Metode verifikasi tambahan lainnya.
Tidak semua metode memiliki tingkat perlindungan yang sama.
Metode yang tahan terhadap phishing, seperti kunci keamanan berbasis FIDO2 atau passkey yang diterapkan dengan benar, umumnya memberikan perlindungan lebih kuat terhadap situs login palsu.
Kode SMS tetap dapat menjadi lapisan tambahan jika pilihan yang lebih kuat tidak tersedia, tetapi memiliki risiko seperti pengambilalihan nomor telepon.
Aktifkan metode autentikasi paling aman yang didukung layanan dan sesuai dengan kemampuan pemulihan akun.
8. Waspadai Situs Phishing
Password yang panjang dan rumit tetap dapat dicuri apabila pengguna memasukkannya ke halaman login palsu.
Phishing merupakan metode penipuan yang berusaha memperoleh informasi sensitif dengan menyamar sebagai pihak terpercaya.
Contohnya, pengguna menerima pesan yang mengaku berasal dari layanan email dan meminta segera melakukan verifikasi akun.
Pesan tersebut kemudian mengarahkan pengguna ke situs yang menyerupai halaman login resmi.
Untuk menghindarinya:
- Periksa alamat domain dengan teliti.
- Hindari login melalui tautan mencurigakan.
- Gunakan aplikasi resmi jika memungkinkan.
- Jangan membagikan kode autentikasi.
- Waspadai pesan yang menimbulkan kepanikan atau tekanan waktu.
Perlu diingat, ikon gembok atau koneksi HTTPS tidak otomatis membuktikan bahwa sebuah situs benar-benar resmi.
9. Jangan Menyimpan Password Sembarangan
Sebagian pengguna menyimpan password pada catatan terbuka, dokumen tanpa perlindungan, atau mengirimkannya melalui percakapan.
Kebiasaan tersebut dapat meningkatkan risiko kebocoran informasi.
Jika perangkat hilang atau akun penyimpanan diakses orang lain, password mungkin ikut terbaca.
Untuk penyimpanan yang lebih aman, gunakan password manager tepercaya atau metode penyimpanan terlindungi yang sesuai kebutuhan.
Hindari menyimpan password dalam file teks biasa yang mudah diakses oleh pengguna lain.
Jangan pula membagikan password kepada orang yang mengaku sebagai petugas layanan pelanggan.
10. Periksa Apakah Password Pernah Bocor
Kebocoran data dapat terjadi pada layanan digital yang digunakan pengguna.
Dalam beberapa kasus, informasi login yang bocor dapat disalahgunakan untuk mencoba mengakses akun lain.
Untuk memeriksa indikasi kebocoran, pengguna dapat memanfaatkan fitur pemeriksaan keamanan yang tersedia pada pengelola password.
Layanan seperti Have I Been Pwned juga menyediakan pemeriksaan apakah alamat email muncul dalam kumpulan data kebocoran yang diketahui.
Situs resmi:
Kemunculan alamat email dalam daftar kebocoran tidak otomatis berarti akun saat ini telah diretas.
Namun, informasi tersebut dapat menjadi alasan untuk memeriksa keamanan akun terkait.
Jika password diketahui telah bocor, segera ganti dengan password baru yang unik dan periksa aktivitas login.
11. Apakah Password Harus Diganti Setiap Bulan?
Banyak pengguna menganggap mengganti password setiap bulan merupakan kewajiban keamanan.
Padahal, perubahan password secara berkala tanpa indikasi masalah tidak selalu memberikan manfaat tambahan.
Bahkan, kewajiban mengganti password terlalu sering dapat mendorong pengguna membuat pola yang mudah ditebak.
Pedoman keamanan modern umumnya lebih menekankan penggunaan password kuat dan unik serta penggantian ketika terdapat indikasi kompromi.
Password sebaiknya segera diganti apabila:
- Diketahui telah bocor.
- Pernah dibagikan kepada orang lain.
- Dimasukkan ke situs phishing.
- Terdapat aktivitas login mencurigakan.
- Perangkat atau layanan yang menyimpan password mengalami kompromi.
Untuk akun pekerjaan, tetap ikuti kebijakan keamanan organisasi yang berlaku.
12. Pertimbangkan Penggunaan Passkey
Passkey merupakan metode autentikasi modern yang dirancang untuk mengurangi ketergantungan pada password tradisional.
Teknologi ini menggunakan kriptografi kunci publik untuk membantu pengguna masuk ke layanan.
Dalam banyak implementasi, pengguna dapat melakukan autentikasi menggunakan sidik jari, pengenalan wajah, atau PIN perangkat.
Data biometrik biasanya digunakan secara lokal untuk membuka kredensial dan tidak perlu dikirim sebagai password ke situs yang diakses.
Salah satu kelebihan passkey adalah perlindungannya terhadap banyak bentuk phishing karena kredensial terikat pada identitas layanan yang sesuai.
Namun, ketersediaan passkey berbeda pada setiap aplikasi, situs, dan perangkat.
Pengguna juga perlu memahami metode sinkronisasi serta pemulihan akses yang disediakan.
Contoh Password Lemah dan Karakteristik Password Kuat
Berikut perbandingan sederhana.
| Password Lemah | Mengapa Berisiko |
|---|---|
| 12345678 | Pola angka sangat umum |
| password123 | Menggunakan kata populer |
| qwerty123 | Mengikuti pola keyboard |
| Nama + tanggal lahir | Menggunakan informasi pribadi |
| admin12345 | Kombinasi yang mudah ditebak |
Sementara itu, password yang lebih kuat memiliki karakteristik berikut:
- Panjang dan sulit diprediksi.
- Dibuat secara acak.
- Tidak menggunakan informasi pribadi.
- Tidak digunakan pada akun lain.
- Disimpan dan dikelola dengan aman.
Contoh password dalam artikel ini hanya untuk edukasi dan tidak boleh digunakan sebagai kata sandi akun sebenarnya.
Cara Membuat Password Aman untuk Pemula
Jika masih bingung, berikut langkah sederhana yang dapat diikuti.
Langkah 1: Pilih password manager yang terpercaya dan sesuai perangkat.
Langkah 2: Gunakan fitur pembuat password acak.
Langkah 3: Pilih panjang password yang memadai, misalnya 16–20 karakter jika layanan mendukung.
Langkah 4: Simpan password menggunakan pengelola kata sandi.
Langkah 5: Aktifkan autentikasi dua faktor atau passkey jika tersedia.
Langkah 6: Simpan metode pemulihan akun dengan aman.
Langkah 7: Jangan menggunakan kembali password yang sama pada layanan lain.
Dengan langkah tersebut, pengguna tidak harus menghafal seluruh password secara manual.
Pertanyaan yang Sering Diajukan
Berapa karakter password yang aman?
Sebagai pedoman praktis, password minimal 15 karakter merupakan pilihan yang baik jika layanan mendukung. Password acak yang lebih panjang dapat memberikan perlindungan tambahan.
Apakah password dengan simbol pasti lebih aman?
Tidak selalu. Simbol dapat membantu menambah variasi, tetapi password pendek atau menggunakan pola umum tetap mudah ditebak.
Apakah password manager aman digunakan?
Password manager tepercaya dapat membantu pengguna mengelola password unik dan kuat. Namun, keamanan tetap bergantung pada perlindungan akun utama, perangkat, serta metode pemulihan.
Apakah autentikasi dua faktor masih diperlukan jika password sudah kuat?
Ya. Autentikasi dua faktor dapat memberikan perlindungan tambahan jika password diketahui pihak lain.
Apakah passkey lebih aman daripada password?
Passkey yang diterapkan dengan benar dapat memberikan perlindungan lebih baik terhadap banyak serangan phishing. Namun, pengguna tetap harus menjaga keamanan perangkat dan metode pemulihan akun.
Kesimpulan
Membuat password yang kuat merupakan langkah dasar untuk menjaga keamanan akun digital.
Gunakan kata sandi yang panjang, unik, dan sulit ditebak. Hindari penggunaan informasi pribadi maupun password yang sama pada berbagai layanan.
Untuk memudahkan pengelolaan, manfaatkan password manager dan aktifkan autentikasi tambahan seperti 2FA atau passkey.
Keamanan akun bukan hanya ditentukan oleh kerumitan password, tetapi juga oleh kebiasaan pengguna dalam mengenali penipuan, menjaga perangkat, dan melindungi informasi login.
Dengan menerapkan langkah tersebut, risiko pengambilalihan akun dapat dikurangi secara signifikan.
Saparoh.com — Informasi Bermanfaat, Solusi untuk Semua.